در دنیای امنیت شبکه، حملات سایبری هر روز پیچیده تر می شوند و روش های جدیدی برای از کار انداختن سرویس ها به وجود میاد.
یکی از این حملات که سال هاست در حوزه امنیت شبکه شناخته شده، حمله اسمورف یا Smurf Attack هست. این حمله اگرچه نسبت به گذشته کمتر دیده میشه، اما همچنان شناخت اون برای مدیران شبکه، کارشناسان امنیت و حتی افرادی که به تازگی وارد حوزه شبکه شده اند اهمیت زیادی داره.
در حمله اسمورف، مهاجم با سوء استفاده از پروتکل ICMP و ارسال درخواست های خاص، حجم بسیار زیادی از ترافیک رو به سمت سیستم قربانی هدایت میکنه.
نتیجه این اتفاق، اشغال شدن پهنای باند، کند شدن شبکه و در بسیاری از مواقع از دسترس خارج شدن سرور یا سرویس مورد نظره.
در ادامه به طور دقیق به بررسی حمله اسمورف می پردازیم، اینکه چگونه انجام میشه، چه نشانه هایی داره و بهترین روش های جلوگیری از اون کدوم هستند.
حمله اسمورف چیست؟
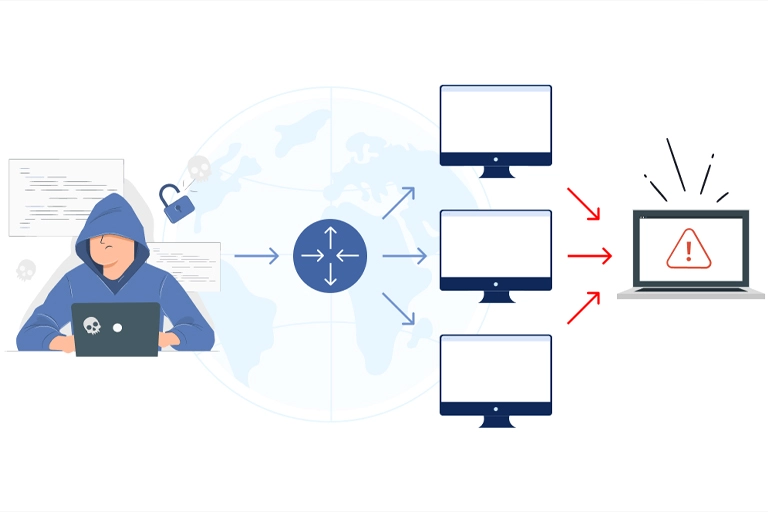
حمله اسمورف یکی از انواع حملات DDoS یا حملات منع سرویس توزیع شده که با استفاده از پیام های ICMP انجام میشه. در این روش، مهاجم یک درخواست Echo Request یا همون Ping رو با آدرس IP جعلی برای آدرس Broadcast یک شبکه ارسال میکنه.
زمانی که این درخواست به شبکه برسد، تمام دستگاه هایی که به درخواست Ping پاسخ میدن، پاسخ خود را به آدرس IP قربانی ارسال می کنند.
به همین دلیل در مدت زمان کوتاهی تعداد بسیار زیادی پاسخ به سمت قربانی فرستاده میشه و شبکه یا سرور تحت فشار شدید قرار می گیره.
در واقع قدرت حمله اسمورف در این هست که مهاجم با ارسال تعداد کمی بسته، می تواند حجم بسیار بزرگی از ترافیک رو علیه قربانی ایجاد کند.
حمله اسمورف چگونه انجام میشه؟
برای اینکه بهتر متوجه عملکرد حمله اسمورف شوید، مراحل اجرای اون رو به زبان ساده بررسی کنیم.
ابتدا مهاجم یک بسته ICMP Echo Request ایجاد میکنه. اما به جای اینکه آدرس IP واقعی خودش رو قرار دهد، آدرس IP قربانی رو در قسمت فرستنده قرار میده.
در مرحله بعد، این بسته به آدرس Broadcast یک شبکه ارسال میشه. آدرس Broadcast باعث میشه همه دستگاه های داخل اون شبکه این پیام رو دریافت کنند.
تمام سیستم هایی که دریافت کننده این پیام هستند، تصور می کنند قربانی درخواست Ping ارسال کرده. بنابراین هر کدوم یک پاسخ ICMP Echo Reply به سمت قربانی ارسال می کنند.
اگه در اون شبکه صدها یا هزاران دستگاه وجود داشته باشه، حجم بسیار زیادی از پاسخ ها به طور همزمان به سمت قربانی ارسال میشه و همین موضوع باعث ایجاد اختلال در سرویس خواهد شد.
چرا نام این حمله اسمورف هست؟
نام این حمله امنیتی از ابزاری به نام Smurf گرفته شده که سال ها قبل برای اجرای این نوع حمله مورد استفاده قرار می گرفت. این ابزار به مهاجمان اجازه می داد با چند دستور ساده، حمله رو اجرا کنند و حجم زیادی از ترافیک رو به سمت قربانی بفرستند.
امروزه این ابزار دیگر مانند گذشته کاربرد نداره، اما نام حمله اسمورف همچنان در منابع آموزشی و امنیت شبکه استفاده میشه.

هدف از حمله اسمورف چیست؟
هدف اصلی حمله اسمورف از دسترس خارج کردن سرویس ها هست. زمانی که حجم زیادی از بسته های ICMP وارد شبکه شوند، منابع سیستم به سرعت مصرف می شوند و کاربران واقعی دیگر نمی توانند به سرویس دسترسی داشته باشند.
از مهم ترین اهداف این حمله می توان به موارد زیر اشاره کرد:
- از کار انداختن وب سایت ها
- مختل کردن سرویس های آنلاین
- اشغال کردن پهنای باند اینترنت
- ایجاد اختلال در عملکرد سرورها
- کاهش کیفیت خدمات شبکه
در بسیاری از موارد، مهاجمان از حمله اسمورف به عنوان بخشی از یک حمله بزرگ تر استفاده می کنند تا تمرکز تیم امنیت رو از حمله اصلی منحرف کنند.
راه های شناسایی حمله اسمورف
تشخیص سریع حمله اسمورف می تواند از خسارت های جدی جلوگیری کنه. اگه مدیر شبکه باشید، معمولا با مشاهده برخی نشانه ها می توانید متوجه وقوع این حمله شوید.
یکی از مهم ترین نشانه ها، افزایش ناگهانی ترافیک ICMP هست. اگه حجم زیادی از بسته های Ping بدون دلیل وارد شبکه شوند، احتمال وقوع این حمله وجود داره.
کنه شدن ناگهانی اینترنت نیز می تواند نشانه دیگری باشه. در چنین شرایطی کاربران احساس می کنند سرعت شبکه به شدت کاهش پیدا کرده یا ارتباط با سرور قطع شده.
در لاگ های فایروال یا تجهیزات امنیتی نیز معمولا تعداد بسیار زیادی بسته ICMP ثبت میشه. همچنین ممکنه مصرف CPU و پهنای باند سرور به شکل غیر عادی افزایش پیدا کنه.
اگه این موارد همزمان مشاهده شوند، باید احتمال حمله اسمورف رو جدی گرفت.
تفاوت حمله اسمورف با حمله Ping Flood
بسیاری از افراد تصور می کنند حمله اسمورف همون Ping Flood هست، اما این دو تفاوت های مهمی دارند.
در حمله Ping Flood، مهاجم مستقیما تعداد زیادی بسته Ping رو به سمت قربانی ارسال میکنه. اما در حمله اسمورف، مهاجم از دستگاه های دیگر برای تولید حجم بالای پاسخ استفاده میکنه.
به عبارت دیگر، در حمله اسمورف از قابلیت Broadcast شبکه برای چند برابر کردن تعداد بسته ها استفاده میشه و همین موضوع باعث میشه تاثیر حمله بسیار بیشتر باشه.
چگونه از حمله اسمورف جلوگیری کنیم؟
خوشبختانه امروزه روش های مختلفی برای جلوگیری از حمله اسمورف وجود داره و بیشتر تجهیزات شبکه به صورت پیش فرض در برابر این حمله مقاوم هستند.
اولین اقدام، غیرفعال کردن پاسخ به درخواست های Broadcast هست. بیشتر روترها این قابلیت رو دارند که پاسخ به ICMP Broadcast رو مسدود کنند.
استفاده از فایروال نیز نقش مهمی در جلوگیری از حمله اسمورف داره. فایروال می تواند بسته های غیر عادی ICMP رو شناسایی و مسدود کنه.
فعال کردن قابلیت Anti Spoofing نیز بسیار موثره. این ویژگی باعث میشه بسته هایی که دارای آدرس IP جعلی هستند، قبل از ورود به شبکه حذف شوند.
به روز نگه داشتن سیستم عامل تجهیزات شبکه، استفاده از سیستم های تشخیص نفوذ یا IDS و بهره گیری از سرویس های مقابله با حملات DDoS نیز امنیت شبکه رو تا حد زیادی افزایش میده.
همچنین بهتره مدیران شبکه به صورت مرتب ترافیک ورودی و خروجی رو بررسی کنند تا در صورت مشاهده رفتار غیر عادی، در سریع ترین زمان ممکن اقدامات لازم انجام میشه.

تاثیر حمله اسمورف بر کسب و کارها
اگرچه امروزه حمله اسمورف نسبت به گذشته کمتر مشاهده میشه، اما همچنان می تواند خسارت های قابل توجهی ایجاد کنه.
از کار افتادن وب سایت، نارضایتی کاربران، کاهش فروش اینترنتی، از بین رفتن اعتماد مشتریان و حتی هزینه های بالای بازیابی سرویس از جمله پیامدهای این حمله هستند.
به همین دلیل بسیاری از سازمان ها از راهکارهای امنیتی چند لایه استفاده می کنند تا احتمال موفقیت این نوع حملات رو به حداقل برسانند.
مطالعه بیشتر: آشنایی با محتوای تاپیک کلاستر
چقدر باید به حملات اسمورف اهمیت داد
هرچند بسیاری از تجهیزات جدید در برابر حمله اسمورف مقاوم شده اند، اما هنوز هم شبکه هایی که به درستی پیکربندی نشده باشند، می توانند هدف این حمله قرار بگیرند.
در برخی شبکه های قدیمی یا سازمان هایی که تنظیمات امنیتی مناسبی ندارند، مهاجمان همچنان می توانند از این روش برای ایجاد اختلال استفاده کنند. به همین دلیل آشنایی با نحوه عملکرد این حمله برای هر مدیر شبکه ضروریه.
جمع بندی
حمله اسمورف یکی از شناخته شده ترین حملات منع سرویسه که با سوء استفاده از پیام های ICMP و آدرس های Broadcast، حجم زیادی از ترافیک رو به سمت قربانی هدایت میکنه.
اگرچه امروزه بسیاری از تجهیزات امنیتی از این حمله جلوگیری می کنند، اما همچنان امکان سوء استفاده از شبکه هایی که تنظیمات مناسبی ندارند وجود داره.
شناخت نحوه عملکرد حمله اسمورف، بررسی مداوم ترافیک شبکه، استفاده از فایروال، فعال کردن قابلیت های امنیتی و به روز نگه داشتن تجهیزات، مهم ترین اقداماتی هستند که می توانند احتمال موفقیت این حمله رو تا حد زیادی کاهش بدن.
سوالات متداول
حمله اسمورف چیست؟
حمله اسمورف نوعی حمله DDoS هست که با استفاده از پیام های ICMP و آدرس Broadcast شبکه، حجم زیادی از ترافیک رو به سمت سیستم قربانی ارسال میکنه.
هدف اصلی حمله اسمورف چیست؟
هدف این حمله اشغال منابع شبکه، مصرف پهنای باند و از دسترس خارج کردن سرویس ها و سرورها هست.
مهم ترین راه جلوگیری از حمله اسمورف چیست؟
غیرفعال کردن پاسخ به Broadcast، استفاده از فایروال، فعال کردن قابلیت Anti Spoofing و نظارت مداوم بر ترافیک شبکه از مهم ترین روش های جلوگیری از حمله اسمورف هستند.
آیا حمله اسمورف هنوز هم انجام میشه؟
بله، اگرچه نسبت به گذشته کمتر رایج هست، اما در شبکه هایی که تنظیمات امنیتی ضعیفی دارند همچنان امکان اجرای حمله اسمورف وجود داره.
تفاوت حمله اسمورف با Ping Flood چیست؟
در Ping Flood مهاجم خودش تعداد زیادی بسته Ping ارسال میکنه، اما در حمله اسمورف از دستگاه های موجود در یک شبکه برای تولید حجم بسیار زیادی از پاسخ های ICMP استفاده میشه که تاثیر حمله رو چند برابر میکنه.